Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
Wie kann ein Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um die Integrität und Nachvollziehbarkeit von Datenänderungen in elektronischen Systemen zu gewährleisten?
Ein Audit-Trail kann in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um sicherzustellen, dass alle Datenänderungen in elektronischen Systemen nachvollziehbar sind. Durch die Aufzeichnung von Benutzeraktivitäten und Datenänderungen können Unternehmen die Integrität ihrer Daten gewährleisten und sicherstellen, dass keine unbefugten oder unerwünschten Änderungen vorgenommen werden. Darüber hinaus ermöglicht ein Audit-Trail die Identifizierung von Sicherheitsvorfällen und die Einhaltung gesetzlicher Vorschriften, indem er eine lückenlose Dokumentation aller relevanten Aktivitäten bereitstellt. Durch die regelmäßige Überprüfung und Analyse des Audit-Trails können Unternehmen potenzielle Risiken und Schwachstellen identifizieren und proaktiv Maßnahmen zur Verbesser **


Ähnliche Suchbegriffe für Systemen
Top-Angebote
Produkte zum Begriff Systemen:
-
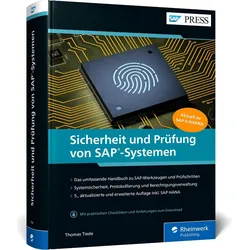
Sicherheit und Prüfung von SAP-Systemen, Fachbücher von Thomas TiedeSie wollen sichergehen, dass Ihre SAP-Systeme alle Sicherheitsanforderungen erfüllen und ordnungsgemäss konfiguriert sind? Dann führt kein Weg an diesem Standardwerk vorbei. Der Autor zeigt Ihnen Schritt für Schritt, wie Sie bei der Prüfung vorgehen müssen, und vermittelt Ihnen das nötige Hintergrundwissen. Alle Prüfungsthemen werden systematisch und verständlich behandelt – aktuell zu SAP S/4HANA. Aus dem Inhalt: Umgang mit dem SAP-System Werkzeuge zur Prüfung Aufbau von SAP-Systemen und -Landschaften Allgemeine Systemsicherheit Protokollierung Sichere Remote Function Calls Ordnungsmässige Verbuchungsvorgänge Benutzerauswertungen Sichere Eigenentwicklungen Berechtigungen für SAP-Fiori-Anwendungen Sicherheit von SAP HANA.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Notwendigkeit von Compliance Systemen im Mittelstand? Eine Analyse, Taschenbuch von Tobias Hahn, GRIN, 978-3-668-35136-3Notwendigkeit Von Compliance Systemen Im Mittelstand? Eine Analyse, Taschenbuch Von Tobias Hahn, Grin, 978-3-668-35136-3, Seitenanzahl: 3218,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praktische Ausgestaltung und Analyse von Compliance-Management-Systemen, Taschenbuch von Steven Wink, GRIN, 978-3-668-29318-2Praktische Ausgestaltung Und Analyse Von Compliance-management-systemen, Taschenbuch Von Steven Wink, Grin, 978-3-668-29318-2, Seitenanzahl: 9647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein Unternehmen ein effektives Sicherheits-Audit durchführen, um potenzielle Schwachstellen in seinen Systemen zu identifizieren und zu beheben?
Ein Unternehmen kann ein effektives Sicherheits-Audit durchführen, indem es externe Experten beauftragt, die Systeme auf Schwachstellen zu überprüfen. Es ist wichtig, alle Bereiche des Unternehmens zu überprüfen, einschließlich der Netzwerke, der Software und der physischen Sicherheit. Nach der Identifizierung von Schwachstellen sollten Maßnahmen ergriffen werden, um diese zu beheben und die Sicherheit der Systeme zu verbessern. **
-
Wie können Unternehmen Schwachstellen in ihren Systemen effektiv identifizieren und beheben, um ihre Sicherheit zu maximieren? Worauf ist bei der Behebung von Schwachstellen in IT-Systemen besonders zu achten?
Unternehmen können Schwachstellen in ihren Systemen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um Schwachstellen effektiv zu beheben, ist es wichtig, Patches und Updates zeitnah zu installieren, Sicherheitsrichtlinien strikt einzuhalten und Mitarbeiter regelmäßig zu schulen. Bei der Behebung von Schwachstellen in IT-Systemen ist besonders darauf zu achten, dass alle betroffenen Systeme und Anwendungen gründlich überprüft werden, um sicherzustellen, dass keine neuen Schwachstellen entstehen. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie können Schwachstellen in Systemen effektiv identifiziert und behoben werden, um die Sicherheit zu gewährleisten?
Schwachstellen können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Nach der Identifizierung müssen die Schwachstellen priorisiert und behoben werden, um die Sicherheit des Systems zu gewährleisten. Es ist wichtig, dass die Behobung der Schwachstellen kontinuierlich überwacht und aktualisiert wird, um neue Sicherheitslücken zu vermeiden. **


Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Was sind die Vorteile von trustless Systemen in Bezug auf Sicherheit und Datenschutz?
Trustless Systeme bieten erhöhte Sicherheit, da sie auf kryptografischen Technologien basieren und keine zentrale Autorität benötigen. Dadurch wird das Risiko von Datenmissbrauch und Manipulation reduziert. Zudem gewähren sie den Nutzern mehr Kontrolle über ihre persönlichen Daten und ermöglichen eine transparente und vertrauenswürdige Interaktion ohne Zwischenhändler. **
Top-Angebote
Produkte zum Begriff Systemen:
-
Probleme bei der Implementierung von Critical-Incident-Reporting-Systemen. Risikomanagement in Krankenhäusern, Taschenbuch von Robert Ziola, GRIN,Probleme Bei Der Implementierung Von Critical-incident-reporting-systemen. Risikomanagement In Krankenhäusern, Taschenbuch Von Robert Ziola, Grin, 978-3-346-39074-5, Seitenanzahl: 2818,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit und Prüfung von SAP-Systemen, Fachbücher von Thomas TiedeSie wollen sichergehen, dass Ihre SAP-Systeme alle Sicherheitsanforderungen erfüllen und ordnungsgemäss konfiguriert sind? Dann führt kein Weg an diesem Standardwerk vorbei. Der Autor zeigt Ihnen Schritt für Schritt, wie Sie bei der Prüfung vorgehen müssen, und vermittelt Ihnen das nötige Hintergrundwissen. Alle Prüfungsthemen werden systematisch und verständlich behandelt – aktuell zu SAP S/4HANA. Aus dem Inhalt: Umgang mit dem SAP-System Werkzeuge zur Prüfung Aufbau von SAP-Systemen und -Landschaften Allgemeine Systemsicherheit Protokollierung Sichere Remote Function Calls Ordnungsmässige Verbuchungsvorgänge Benutzerauswertungen Sichere Eigenentwicklungen Berechtigungen für SAP-Fiori-Anwendungen Sicherheit von SAP HANA.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
-
Wie kann ein Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um die Integrität und Nachvollziehbarkeit von Datenänderungen in elektronischen Systemen zu gewährleisten?
Ein Audit-Trail kann in den Bereichen Datenschutz, Compliance und Informationssicherheit eingesetzt werden, um sicherzustellen, dass alle Datenänderungen in elektronischen Systemen nachvollziehbar sind. Durch die Aufzeichnung von Benutzeraktivitäten und Datenänderungen können Unternehmen die Integrität ihrer Daten gewährleisten und sicherstellen, dass keine unbefugten oder unerwünschten Änderungen vorgenommen werden. Darüber hinaus ermöglicht ein Audit-Trail die Identifizierung von Sicherheitsvorfällen und die Einhaltung gesetzlicher Vorschriften, indem er eine lückenlose Dokumentation aller relevanten Aktivitäten bereitstellt. Durch die regelmäßige Überprüfung und Analyse des Audit-Trails können Unternehmen potenzielle Risiken und Schwachstellen identifizieren und proaktiv Maßnahmen zur Verbesser **
-
Wie kann ein Unternehmen ein effektives Sicherheits-Audit durchführen, um potenzielle Schwachstellen in seinen Systemen zu identifizieren und zu beheben?
Ein Unternehmen kann ein effektives Sicherheits-Audit durchführen, indem es externe Experten beauftragt, die Systeme auf Schwachstellen zu überprüfen. Es ist wichtig, alle Bereiche des Unternehmens zu überprüfen, einschließlich der Netzwerke, der Software und der physischen Sicherheit. Nach der Identifizierung von Schwachstellen sollten Maßnahmen ergriffen werden, um diese zu beheben und die Sicherheit der Systeme zu verbessern. **
-
Wie können Unternehmen Schwachstellen in ihren Systemen effektiv identifizieren und beheben, um ihre Sicherheit zu maximieren? Worauf ist bei der Behebung von Schwachstellen in IT-Systemen besonders zu achten?
Unternehmen können Schwachstellen in ihren Systemen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um Schwachstellen effektiv zu beheben, ist es wichtig, Patches und Updates zeitnah zu installieren, Sicherheitsrichtlinien strikt einzuhalten und Mitarbeiter regelmäßig zu schulen. Bei der Behebung von Schwachstellen in IT-Systemen ist besonders darauf zu achten, dass alle betroffenen Systeme und Anwendungen gründlich überprüft werden, um sicherzustellen, dass keine neuen Schwachstellen entstehen. **
Ähnliche Suchbegriffe für Systemen
-
Notwendigkeit von Compliance Systemen im Mittelstand? Eine Analyse, Taschenbuch von Tobias Hahn, GRIN, 978-3-668-35136-3Notwendigkeit Von Compliance Systemen Im Mittelstand? Eine Analyse, Taschenbuch Von Tobias Hahn, Grin, 978-3-668-35136-3, Seitenanzahl: 3218,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praktische Ausgestaltung und Analyse von Compliance-Management-Systemen, Taschenbuch von Steven Wink, GRIN, 978-3-668-29318-2Praktische Ausgestaltung Und Analyse Von Compliance-management-systemen, Taschenbuch Von Steven Wink, Grin, 978-3-668-29318-2, Seitenanzahl: 9647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie können Schwachstellen in Systemen effektiv identifiziert und behoben werden, um die Sicherheit zu gewährleisten?
Schwachstellen können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Nach der Identifizierung müssen die Schwachstellen priorisiert und behoben werden, um die Sicherheit des Systems zu gewährleisten. Es ist wichtig, dass die Behobung der Schwachstellen kontinuierlich überwacht und aktualisiert wird, um neue Sicherheitslücken zu vermeiden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die Vorteile von trustless Systemen in Bezug auf Sicherheit und Datenschutz?
Trustless Systeme bieten erhöhte Sicherheit, da sie auf kryptografischen Technologien basieren und keine zentrale Autorität benötigen. Dadurch wird das Risiko von Datenmissbrauch und Manipulation reduziert. Zudem gewähren sie den Nutzern mehr Kontrolle über ihre persönlichen Daten und ermöglichen eine transparente und vertrauenswürdige Interaktion ohne Zwischenhändler. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.