Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Bietet Rösle, WMF, Auerhahn, Fissler oder die besten Küchenutensilien an?
Rösle, WMF, Auerhahn und Fissler sind alle renommierte Marken, die hochwertige Küchenutensilien anbieten. Es hängt von den individuellen Vorlieben und Bedürfnissen ab, welche Marke als die beste angesehen wird. Es lohnt sich, die Produkte und Bewertungen der jeweiligen Marken zu vergleichen, um die richtige Wahl zu treffen. **
Welche Unterschiede gibt es zwischen dem Rösle Holzkohle Kugelgrill No. 1 Sport F50 und dem Weber Compact Kettle?
Der Rösle Holzkohle Kugelgrill No. 1 Sport F50 und der Weber Compact Kettle sind beide Kugelgrills, jedoch gibt es einige Unterschiede zwischen den beiden Modellen. Der Rösle Grill hat eine größere Grillfläche von 50 cm im Vergleich zu den 47 cm des Weber Grills. Außerdem verfügt der Rösle Grill über eine praktische Deckelhalterung, während der Weber Grill dies nicht hat. Darüber hinaus ist der Rösle Grill etwas teurer als der Weber Grill. **


Ähnliche Suchbegriffe für Rösle
Top-Angebote
Produkte zum Begriff Rösle:
-
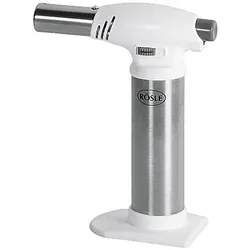
RÖSLE FlambierbrennerDer Flambierbrenner von RÖSLE ist ein vielseitiger Küchenhelfer zum Karamellisieren, Gratinieren und Bräunen von Speisen. Er verleiht Süßspeisen wie Crème brûlée eine perfekte Zuckerkruste oder sorgt bei Fleisch und Gemüse für feine Röstaromen. Stufenlose Flammenregulierung für präzise Ergebnisse bei Temperaturen bis zu 1300 °C Praktischer Dauerbetrieb für bis zu 60 Minuten durchgehende Nutzung Integrierte Kindersicherung und ein stabiler Standfuß für eine sichere Handhabung Einfaches Nachfüllen mit handelsüblichem Feuerzeuggas Neben der Zubereitung von Desserts eignet sich dieses Küchenwerkzeug auch hervorragend zum Häuten von Paprika und Tomaten. Das ergonomische Design liegt gut in der Hand und ermöglicht eine kontrollierte Anwendung. Durch seine durchdachte Konstruktion ist der Brenner ein zuverlässiges Instrument für kreative Aufgaben in der Küche.44,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **


Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
Top-Angebote
Produkte zum Begriff Rösle:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RÖSLE FlambierbrennerDer Flambierbrenner von RÖSLE ist ein vielseitiger Küchenhelfer zum Karamellisieren, Gratinieren und Bräunen von Speisen. Er verleiht Süßspeisen wie Crème brûlée eine perfekte Zuckerkruste oder sorgt bei Fleisch und Gemüse für feine Röstaromen. Stufenlose Flammenregulierung für präzise Ergebnisse bei Temperaturen bis zu 1300 °C Praktischer Dauerbetrieb für bis zu 60 Minuten durchgehende Nutzung Integrierte Kindersicherung und ein stabiler Standfuß für eine sichere Handhabung Einfaches Nachfüllen mit handelsüblichem Feuerzeuggas Neben der Zubereitung von Desserts eignet sich dieses Küchenwerkzeug auch hervorragend zum Häuten von Paprika und Tomaten. Das ergonomische Design liegt gut in der Hand und ermöglicht eine kontrollierte Anwendung. Durch seine durchdachte Konstruktion ist der Brenner ein zuverlässiges Instrument für kreative Aufgaben in der Küche.44,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bietet Rösle, WMF, Auerhahn, Fissler oder die besten Küchenutensilien an?
Rösle, WMF, Auerhahn und Fissler sind alle renommierte Marken, die hochwertige Küchenutensilien anbieten. Es hängt von den individuellen Vorlieben und Bedürfnissen ab, welche Marke als die beste angesehen wird. Es lohnt sich, die Produkte und Bewertungen der jeweiligen Marken zu vergleichen, um die richtige Wahl zu treffen. **
-
Welche Unterschiede gibt es zwischen dem Rösle Holzkohle Kugelgrill No. 1 Sport F50 und dem Weber Compact Kettle?
Der Rösle Holzkohle Kugelgrill No. 1 Sport F50 und der Weber Compact Kettle sind beide Kugelgrills, jedoch gibt es einige Unterschiede zwischen den beiden Modellen. Der Rösle Grill hat eine größere Grillfläche von 50 cm im Vergleich zu den 47 cm des Weber Grills. Außerdem verfügt der Rösle Grill über eine praktische Deckelhalterung, während der Weber Grill dies nicht hat. Darüber hinaus ist der Rösle Grill etwas teurer als der Weber Grill. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Rösle
-
Rösle GrillspachtelRösle Grillspachtel Flexible Klinge, gerade Kante, fester Griff: da bleibt nichts haften. Zum Wenden von Bratgut und für die einfache Reinigung von Grillplatten aller Art, z.B. Teppanyaki Grills. Komplett aus Edelstahl. Spülmaschinengeeignet. Die Traditionsmarke Rösle aus dem Allgäu fertigt seit 1888 als Familienbetrieb hochwertige Küchenhelfer mit höchstem Anspruch an Qualität, Design und Innovation.26,95 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.