Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **

Ähnliche Suchbegriffe für Koglin-Olaf-Datenschutz-bei
Top-Angebote
Produkte zum Begriff Koglin-Olaf-Datenschutz-bei:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
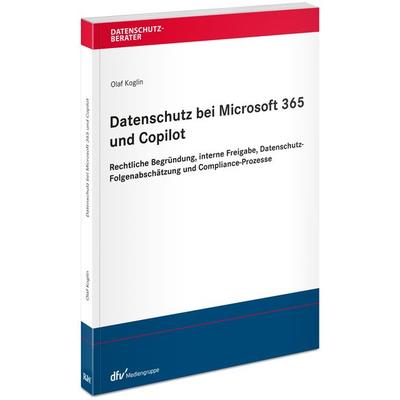
Koglin, Olaf: Datenschutz bei Microsoft 365 und CopilotDatenschutz bei Microsoft 365 und Copilot , Rechtliche Begründung, interne Freigabe, Datenschutz-Folgenabschätzung und Compliance-Prozesse , Warnleuchten > Zusatzbeleuchtung , Auflage: 1. Auflage 2024, Erscheinungsjahr: 20241015, Produktform: Kartoniert, Titel der Reihe: Datenschutzberater##, Autoren: Koglin, Olaf, Auflage: 24001, Auflage/Ausgabe: 1. Auflage 2024, Seitenzahl/Blattzahl: 150, Keyword: AVV; Berufsträger; Buch Recht; Bücher für Juristen; Copilot Datenschutz; Customer Lockbox; DPA; DS-GVO; DSFA; DSGVO; Datenschutz; Datenschutz-Berater; Datenschutz-Berater Schriftenreihe; Datenschutz-Folgenabschätzung; Datenschutzberater; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dienstvereinbarung; EU Data Boundary; Fachbuch Recht; Fachbuch Verlag; Fachbücher Recht; Fachliteratur Recht; Fachmedien Recht und Wirtschaft; Jura Bücher; Jura recht; Kollektivvereinbarung; M365; MS365; Microsoft; Microsoft 365; Nachschlagewerk; Nachschlagewerk Recht; Olaf Koglin; OneDrive; PIA; Product Terms; Recht Buch; Recht Verlag; Recht und Wirtschaft; Recht und Wirtschaft Frankfurt, Fachschema: Compliance~Datenschutzrecht, Fachkategorie: Datenschutzrecht, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: Compliance, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Produktverfügbarkeit: 02, Länge: 210, Breite: 148, Höhe: 18, Gewicht: 428, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz bei drohnengestützter Datenbearbeitung durch Private, Sachbücher von David HenselerDas Buch "Datenschutz bei drohnengestützter Datenbearbeitung durch Private" von David Henseler behandelt die zunehmende Nutzung von Drohnen im privaten Bereich und die damit verbundenen datenschutzrechtlichen Herausforderungen. In einer Zeit, in der Drohnen immer häufiger eingesetzt werden, bleibt oft unklar, ob Personen beobachtet oder gefilmt werden und wer für die Drohne verantwortlich ist. Der Autor geht der Frage nach, wie das Recht auf informationelle Selbstbestimmung im Kontext des Datenschutzes bei der Nutzung von Drohnen durch Privatpersonen gewahrt werden kann. Er analysiert das zukünftige Datenschutzgesetz sowie die neuen Vorschriften zur Drohnenfliegerei und bietet konkrete Vorschläge zur Anpassung der gesetzlichen Rahmenbedingungen. Dieses Fachbuch richtet sich an Interessierte aus den Bereichen Recht, Sozialwissenschaften und Wirtschaft und bietet wertvolle Einblicke in die rechtlichen Aspekte der Drohnennutzung.70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Doping-Standards vs. Datenschutz. Erfüllt das Kontrollsystem der NADA die Datenschutz-Bestimmungen der Datenschutz-Grundverordnung (2018)?,Anti-doping-standards Vs. Datenschutz. Erfüllt Das Kontrollsystem Der Nada Die Datenschutz-bestimmungen Der Datenschutz-grundverordnung (2018)?, Taschenbuch Von Andreas Will, Grin, 978-3-346-44345-8, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanzdaten korrekt und transparent sind. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt. Darüber hinaus ist es wichtig, dass das Unternehmen ein starkes Compliance-Programm implementiert, um sicherzustellen, dass es alle relevanten Gesetze und Vorschriften einhält. Schließlich ist es entscheidend, dass das Unternehmen eine offene und kooperative Haltung gegenüber den Prüfern einnimmt und alle erforderlichen Unterlagen und Informationen bereitstellt. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
Top-Angebote
Produkte zum Begriff Koglin-Olaf-Datenschutz-bei:
-
Datenschutz bei Microsoft 365 und Copilot, Taschenbuch von Olaf Koglin, Fachmedien Recht und Wirtschaft in Deutscher Fachverlag GmbH,Datenschutz Bei Microsoft 365 Und Copilot, Taschenbuch Von Olaf Koglin, Fachmedien Recht Und Wirtschaft In Deutscher Fachverlag Gmbh, 978-3-8005-1957-6, Seitenanzahl: 25889,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koglin, Olaf: Datenschutz bei Microsoft 365 und CopilotDatenschutz bei Microsoft 365 und Copilot , Rechtliche Begründung, interne Freigabe, Datenschutz-Folgenabschätzung und Compliance-Prozesse , Warnleuchten > Zusatzbeleuchtung , Auflage: 1. Auflage 2024, Erscheinungsjahr: 20241015, Produktform: Kartoniert, Titel der Reihe: Datenschutzberater##, Autoren: Koglin, Olaf, Auflage: 24001, Auflage/Ausgabe: 1. Auflage 2024, Seitenzahl/Blattzahl: 150, Keyword: AVV; Berufsträger; Buch Recht; Bücher für Juristen; Copilot Datenschutz; Customer Lockbox; DPA; DS-GVO; DSFA; DSGVO; Datenschutz; Datenschutz-Berater; Datenschutz-Berater Schriftenreihe; Datenschutz-Folgenabschätzung; Datenschutzberater; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dienstvereinbarung; EU Data Boundary; Fachbuch Recht; Fachbuch Verlag; Fachbücher Recht; Fachliteratur Recht; Fachmedien Recht und Wirtschaft; Jura Bücher; Jura recht; Kollektivvereinbarung; M365; MS365; Microsoft; Microsoft 365; Nachschlagewerk; Nachschlagewerk Recht; Olaf Koglin; OneDrive; PIA; Product Terms; Recht Buch; Recht Verlag; Recht und Wirtschaft; Recht und Wirtschaft Frankfurt, Fachschema: Compliance~Datenschutzrecht, Fachkategorie: Datenschutzrecht, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, Fachkategorie: Compliance, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Produktverfügbarkeit: 02, Länge: 210, Breite: 148, Höhe: 18, Gewicht: 428, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanzdaten korrekt und transparent sind. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt. Darüber hinaus ist es wichtig, dass das Unternehmen ein starkes Compliance-Programm implementiert, um sicherzustellen, dass es alle relevanten Gesetze und Vorschriften einhält. Schließlich ist es entscheidend, dass das Unternehmen eine offene und kooperative Haltung gegenüber den Prüfern einnimmt und alle erforderlichen Unterlagen und Informationen bereitstellt. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Ähnliche Suchbegriffe für Koglin-Olaf-Datenschutz-bei
-
Datenschutz bei drohnengestützter Datenbearbeitung durch Private, Sachbücher von David HenselerDas Buch "Datenschutz bei drohnengestützter Datenbearbeitung durch Private" von David Henseler behandelt die zunehmende Nutzung von Drohnen im privaten Bereich und die damit verbundenen datenschutzrechtlichen Herausforderungen. In einer Zeit, in der Drohnen immer häufiger eingesetzt werden, bleibt oft unklar, ob Personen beobachtet oder gefilmt werden und wer für die Drohne verantwortlich ist. Der Autor geht der Frage nach, wie das Recht auf informationelle Selbstbestimmung im Kontext des Datenschutzes bei der Nutzung von Drohnen durch Privatpersonen gewahrt werden kann. Er analysiert das zukünftige Datenschutzgesetz sowie die neuen Vorschriften zur Drohnenfliegerei und bietet konkrete Vorschläge zur Anpassung der gesetzlichen Rahmenbedingungen. Dieses Fachbuch richtet sich an Interessierte aus den Bereichen Recht, Sozialwissenschaften und Wirtschaft und bietet wertvolle Einblicke in die rechtlichen Aspekte der Drohnennutzung.70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Doping-Standards vs. Datenschutz. Erfüllt das Kontrollsystem der NADA die Datenschutz-Bestimmungen der Datenschutz-Grundverordnung (2018)?,Anti-doping-standards Vs. Datenschutz. Erfüllt Das Kontrollsystem Der Nada Die Datenschutz-bestimmungen Der Datenschutz-grundverordnung (2018)?, Taschenbuch Von Andreas Will, Grin, 978-3-346-44345-8, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Duncker & Humblot Datenschutz bei der Datenübermittlung im Zivilverfahren. (Deutsch, Softcover, Brigitta Liebscher) (55342729)Duncker & Humblot Datenschutz bei der Datenübermittlung im Zivilverfahren. (Deutsch, Softcover, Brigitta Liebscher) (55342729)79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.