Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **


Ähnliche Suchbegriffe für Datenübertragung
Top-Angebote
Produkte zum Begriff Datenübertragung:
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
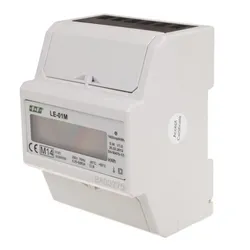
Stromverbrauchszähler mit Datenübertragung F&F LE-01MStromverbrauchszähler mit Datenübertragung F&F Der LE-01M Energieverbrauchszähler mit Datenübertragung ist ein Einphasen-Wechselstromzähler im Direktsystem. Der Stromzähler ist konform mit der MID-Richtlinie. Der LE-01M ist ein statisch (elektronisch) geeichter Stromzähler. Es dient zur Anzeige und Registrierung der verbrauchten elektrischen Energie mit der Möglichkeit der Datenübertragung über ein kabelgebundenes Netzwerk des RS-485-Standards gemäß Modbus RTU. Dank Datenübertragung ist es möglich, die Parameter und Zählerstände über das Internet auf einem PC fernzulesen. LE-01M Strom Messgerät unter dem Einfluss des fließenden Stroms und der angelegten Spannung misst es präzise die verbrauchte Strommenge. Der Energieverbrauch wird durch eine blinkende LED-Diode (1600 Imp/kWh) signalisiert und sein Wert wird auf dem LCD-Display angezeigt. Die Ziffern nach dem Dezimalkomma bedeuten Hundertstel kWh (0,01 kWh = 10 Wh). Die Kommunikation mit dem Anzeigegerät, das als SLAVE-Gerät arbeitet, erfolgt gemäß dem Modbus-RTU-Standard über die serielle RS-485-Schnittstelle. Die abgelesenen Registerwerte ergeben nach der Umrechnung das Ergebnis in kWh übereinstimmend mit den Angaben auf dem Display des Stromzählers. Jeder Indikator wird durch eine eindeutige, vom Benutzer zugewiesene Adresse identifiziert. Technische Daten: Typ: einphasig Anschlüße: RS-485 Kommunikationsprotokoll: MODBUS RTU Konkordanz : MID 2014/32/EU Referenzspannung : 230 V AC ±30% Basisstrom: 5 A Maximaler Strom: 80 A Mindest gemessener Strom : 0,04 A Eigenverbrauchszähler : 10 VA; 2 W Anzeigebereich des Zählers: 0÷99999,99 kWh Zählerkonstante : (0,625 Wh/imp) 1600 imp/kWh Lesesignalisierung : LED rot Anschlussspannung SO+ SO -: max. 27 V DC Anschlussstrom SO+ SO-: maks. 27 mA Impulszeit SO+ SO- : 34÷80 ms Genauigkeitsklasse : B Anschluss: Schrauben 25 mm2 Abmessungen: 4,5 Modul (75 mm) Montage: 35 mm-Schiene Schutzklasse: IP 20 Schema:51,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen die Sicherheit ihrer Datenübertragung gewährleisten? Welche Maßnahmen sind notwendig, um die Sicherheit der Datenübertragung zu gewährleisten?
Unternehmen können die Sicherheit ihrer Datenübertragung gewährleisten, indem sie eine sichere Verschlüsselungstechnologie wie SSL/TLS verwenden, regelmäßige Sicherheitsaudits durchführen und Mitarbeiter regelmäßig schulen, um sicherheitsbewusstes Verhalten zu fördern. Zusätzlich sollten Unternehmen sicherstellen, dass ihre IT-Infrastruktur und Software regelmäßig aktualisiert und gepatcht werden, um potenzielle Sicherheitslücken zu schließen. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie beeinflusst die Datenübertragung die Effizienz von Unternehmen in Bezug auf ihre betrieblichen Abläufe, Sicherheit und Datenschutz?
Die Datenübertragung spielt eine entscheidende Rolle für die Effizienz von Unternehmen, da sie es ermöglicht, Informationen schnell und zuverlässig zu übermitteln. Durch eine schnelle und zuverlässige Datenübertragung können betriebliche Abläufe optimiert und beschleunigt werden, was die Effizienz des Unternehmens steigert. Gleichzeitig ist es wichtig, dass die Datenübertragung sicher ist, um die Vertraulichkeit und Integrität der übertragenen Informationen zu gewährleisten. Ein effektiver Datenschutz ist daher unerlässlich, um sensible Unternehmensdaten vor unbefugtem Zugriff zu schützen. Eine zuverlässige Datenübertragung trägt auch zur Sicherheit des Unternehmens bei, da sie es ermöglicht, schnell auf Sicherheitsbedrohungen zu reagieren **

Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Wie funktioniert Datenübertragung?
Datenübertragung erfolgt in der Regel über elektronische Signale, die von einem Sender zu einem Empfänger gesendet werden. Dabei werden die Daten in kleinere Einheiten, sogenannte Pakete, aufgeteilt und über verschiedene Übertragungsmedien wie Kabel, Funk oder Glasfaser übertragen. Der Empfänger rekonstruiert die Datenpakete dann wieder zu den ursprünglichen Daten. **
Top-Angebote
Produkte zum Begriff Datenübertragung:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie können Unternehmen die Sicherheit ihrer Datenübertragung gewährleisten? Welche Maßnahmen sind notwendig, um die Sicherheit der Datenübertragung zu gewährleisten?
Unternehmen können die Sicherheit ihrer Datenübertragung gewährleisten, indem sie eine sichere Verschlüsselungstechnologie wie SSL/TLS verwenden, regelmäßige Sicherheitsaudits durchführen und Mitarbeiter regelmäßig schulen, um sicherheitsbewusstes Verhalten zu fördern. Zusätzlich sollten Unternehmen sicherstellen, dass ihre IT-Infrastruktur und Software regelmäßig aktualisiert und gepatcht werden, um potenzielle Sicherheitslücken zu schließen. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Ähnliche Suchbegriffe für Datenübertragung
-
Stromverbrauchszähler mit Datenübertragung F&F LE-01MStromverbrauchszähler mit Datenübertragung F&F Der LE-01M Energieverbrauchszähler mit Datenübertragung ist ein Einphasen-Wechselstromzähler im Direktsystem. Der Stromzähler ist konform mit der MID-Richtlinie. Der LE-01M ist ein statisch (elektronisch) geeichter Stromzähler. Es dient zur Anzeige und Registrierung der verbrauchten elektrischen Energie mit der Möglichkeit der Datenübertragung über ein kabelgebundenes Netzwerk des RS-485-Standards gemäß Modbus RTU. Dank Datenübertragung ist es möglich, die Parameter und Zählerstände über das Internet auf einem PC fernzulesen. LE-01M Strom Messgerät unter dem Einfluss des fließenden Stroms und der angelegten Spannung misst es präzise die verbrauchte Strommenge. Der Energieverbrauch wird durch eine blinkende LED-Diode (1600 Imp/kWh) signalisiert und sein Wert wird auf dem LCD-Display angezeigt. Die Ziffern nach dem Dezimalkomma bedeuten Hundertstel kWh (0,01 kWh = 10 Wh). Die Kommunikation mit dem Anzeigegerät, das als SLAVE-Gerät arbeitet, erfolgt gemäß dem Modbus-RTU-Standard über die serielle RS-485-Schnittstelle. Die abgelesenen Registerwerte ergeben nach der Umrechnung das Ergebnis in kWh übereinstimmend mit den Angaben auf dem Display des Stromzählers. Jeder Indikator wird durch eine eindeutige, vom Benutzer zugewiesene Adresse identifiziert. Technische Daten: Typ: einphasig Anschlüße: RS-485 Kommunikationsprotokoll: MODBUS RTU Konkordanz : MID 2014/32/EU Referenzspannung : 230 V AC ±30% Basisstrom: 5 A Maximaler Strom: 80 A Mindest gemessener Strom : 0,04 A Eigenverbrauchszähler : 10 VA; 2 W Anzeigebereich des Zählers: 0÷99999,99 kWh Zählerkonstante : (0,625 Wh/imp) 1600 imp/kWh Lesesignalisierung : LED rot Anschlussspannung SO+ SO -: max. 27 V DC Anschlussstrom SO+ SO-: maks. 27 mA Impulszeit SO+ SO- : 34÷80 ms Genauigkeitsklasse : B Anschluss: Schrauben 25 mm2 Abmessungen: 4,5 Modul (75 mm) Montage: 35 mm-Schiene Schutzklasse: IP 20 Schema:51,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
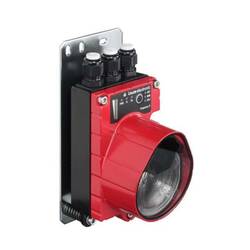
Leuze Electronic 50036281 Leuze Optische Datenübertragung 1 St.Vormontiert auf: Montageplatte; Sonderausführung: Betrieb von parallelen Lichtachsen, Keine Beeinflussung durch reflektierende Oberflächen; Arbeitsbereich: 200 ... 200.000 mm; Übertragungsfrequenz: F2; Nutzbarer Öffnungswinkel Sender: 1 °; Versorgungsspannung: 18 ... 30 V, DC; Schnittstelle: PROFIBUS DP, RS 485; Profibus DP, Übertragungsgeschwindigkeit: 0,0096 ... 1,5 Mbps; Anschluss: Klemme, M16; Abmessungen: 89,25 mm x 196,5 mm x 111,8 mm; Umgebungstemperatur Betrieb: -5 ... 50 °C; Schutzart: IP 653715,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leuze Electronic 50122267 Leuze Optische Datenübertragung 1 St.Vormontiert auf: Montageplatte; Sonderausführung: Weitwinkelausführung, Betrieb von parallelen Lichtachsen, Keine Beeinflussung durch reflektierende Oberflächen; Arbeitsbereich: 200 ... 80.000 mm; Übertragungsfrequenz: F1; Nutzbarer Öffnungswinkel Sender: 2 °; Versorgungsspannung: 18 ... 30 V, DC; Schnittstelle: CANopen, DeviceNet; CANopen, Übertragungsgeschwindigkeit: 10 ... 1.000 kBit/s; DeviceNet, Übertragungsgeschwindigkeit: 125 ... 500 kBit/s; Anschluss: Rundstecker, M12; Abmessungen: 89,25 mm x 196,5 mm x 111,8 mm; Umgebungstemperatur Betrieb: -5 ... 50 °C; Schutzart: IP 658375,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie beeinflusst die Datenübertragung die Effizienz von Unternehmen in Bezug auf ihre betrieblichen Abläufe, Sicherheit und Datenschutz?
Die Datenübertragung spielt eine entscheidende Rolle für die Effizienz von Unternehmen, da sie es ermöglicht, Informationen schnell und zuverlässig zu übermitteln. Durch eine schnelle und zuverlässige Datenübertragung können betriebliche Abläufe optimiert und beschleunigt werden, was die Effizienz des Unternehmens steigert. Gleichzeitig ist es wichtig, dass die Datenübertragung sicher ist, um die Vertraulichkeit und Integrität der übertragenen Informationen zu gewährleisten. Ein effektiver Datenschutz ist daher unerlässlich, um sensible Unternehmensdaten vor unbefugtem Zugriff zu schützen. Eine zuverlässige Datenübertragung trägt auch zur Sicherheit des Unternehmens bei, da sie es ermöglicht, schnell auf Sicherheitsbedrohungen zu reagieren **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie funktioniert Datenübertragung?
Datenübertragung erfolgt in der Regel über elektronische Signale, die von einem Sender zu einem Empfänger gesendet werden. Dabei werden die Daten in kleinere Einheiten, sogenannte Pakete, aufgeteilt und über verschiedene Übertragungsmedien wie Kabel, Funk oder Glasfaser übertragen. Der Empfänger rekonstruiert die Datenpakete dann wieder zu den ursprünglichen Daten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.