Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Witnesses
Top-Angebote
Produkte zum Begriff Witnesses:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
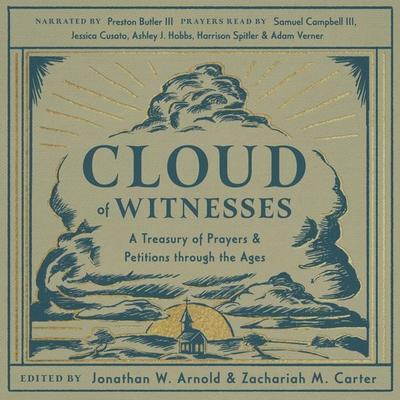
The Cloud of Witnesses, Belletristik von pseud Opal"The Cloud of Witnesses" ist eine unveränderte, hochwertige Neuauflage der Originalausgabe von 1874. Dieses Werk wird von Hansebooks herausgegeben, einem Verlag, der sich auf die Erhaltung historischer Literatur spezialisiert hat. Hansebooks bietet eine Vielzahl von Themenbereichen an, darunter Forschung, Wissenschaft, Reisen, Kochen, Ernährung und Medizin. Der Verlag hat es sich zur Aufgabe gemacht, literarische Werke, die heute oft nur als Antiquitäten erhältlich sind, neu zu veröffentlichen und somit zur Bewahrung von Literatur beizutragen, die selten geworden ist und historisches Wissen für die Zukunft bewahrt. Diese Neuauflage ermöglicht es Lesern, in die Gedankenwelt vergangener Zeiten einzutauchen und die Relevanz dieser historischen Texte in der heutigen Zeit zu entdecken.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Witnesses for the Dead, Belletristik von Gary Phillips, Gary HaywoodWie verändert das Zeugnis eines Verbrechens einen Menschen? Diese kraftvolle Sammlung von Geschichten, die von einer prominenten Liste von Mitwirkenden verfasst wurde, untersucht genau diese Frage, wobei die Erlöse der Alliance for Safe Traffic Stops zugutekommen. Inspiriert von aktuellen wahren Ereignissen, werden die ganz originellen Geschichten in "Witnesses for the Dead" durch den Akt des Zeugnisses in Gang gesetzt. Die Charaktere, die diese Seiten bevölkern, sind nicht selbst die Täter der Verbrechen, die sie sehen, aber während sie ringen, was zu tun ist – handeln oder sich in die Schatten zurückziehen – werden ihre Leben unweigerlich verändert. In „Envy“ von Christopher Chambers beobachtet ein süsser, schüchterner Wandblümchen, wie in seiner Nachbarschaft etwas Grauenhaftes geschieht – was etwas Grauenhaftes über ihn selbst offenbart. Der Agatha Award-Gewinner Richie Narvaez’ „The Gardener of Roses“ zeigt eine puerto-ricanische Studentin, die vor dem FBI auf der Flucht ist, wegen ihrer versehentlichen Beteiligung an einem Terroranschlag. Der Anthony Award-Gewinner Gary Phillips konfrontiert Polizeikorruption in „Spiders and Fly.“ Und die Protagonistin von „A Family Matter“ von IPPY Award-Gewinnerin Sarah M. Chen untersucht den Mord an einem Fremden, was sie dazu bringt, die politische Struktur Taiwans völlig zu hinterfragen. Weitere Geschichten handeln von einem Bordell, der Filmindustrie, Einwanderungshaftanstalten an der mexikanisch-US-amerikanischen Grenze, dem vom Zweiten Weltkrieg zerrissenen Frankreich und der COVID-19-Pandemie. Die Geschichten sind scharfsinnig, unerschrocken, ironisch, düster und in einigen Fällen erschreckend. Sie werden sich fragen: Wenn ich gesehen hätte, was sie gesehen haben, was hätte ich getan? Herausgegeben von Anthony Award-Gewinner Gary Phillips und Shamus Award-Gewinner Gar Anthony Haywood, umfasst die Sammlung Beiträge von NAACP Image Award-Gewinnerin Pamela Samuels Young, New York Times-Bestsellerautoren Cara Black und Tod Goldberg, Edgar Award-Gewinner SJ Rozan, Agatha Award-Gewinner Richie Narvaez und vielen mehr.28,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **


Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
Top-Angebote
Produkte zum Begriff Witnesses:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
Ähnliche Suchbegriffe für Witnesses
-
The Cloud of Witnesses, Belletristik von pseud Opal"The Cloud of Witnesses" ist eine unveränderte, hochwertige Neuauflage der Originalausgabe von 1874. Dieses Werk wird von Hansebooks herausgegeben, einem Verlag, der sich auf die Erhaltung historischer Literatur spezialisiert hat. Hansebooks bietet eine Vielzahl von Themenbereichen an, darunter Forschung, Wissenschaft, Reisen, Kochen, Ernährung und Medizin. Der Verlag hat es sich zur Aufgabe gemacht, literarische Werke, die heute oft nur als Antiquitäten erhältlich sind, neu zu veröffentlichen und somit zur Bewahrung von Literatur beizutragen, die selten geworden ist und historisches Wissen für die Zukunft bewahrt. Diese Neuauflage ermöglicht es Lesern, in die Gedankenwelt vergangener Zeiten einzutauchen und die Relevanz dieser historischen Texte in der heutigen Zeit zu entdecken.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Witnesses for the Dead, Belletristik von Gary Phillips, Gary HaywoodWie verändert das Zeugnis eines Verbrechens einen Menschen? Diese kraftvolle Sammlung von Geschichten, die von einer prominenten Liste von Mitwirkenden verfasst wurde, untersucht genau diese Frage, wobei die Erlöse der Alliance for Safe Traffic Stops zugutekommen. Inspiriert von aktuellen wahren Ereignissen, werden die ganz originellen Geschichten in "Witnesses for the Dead" durch den Akt des Zeugnisses in Gang gesetzt. Die Charaktere, die diese Seiten bevölkern, sind nicht selbst die Täter der Verbrechen, die sie sehen, aber während sie ringen, was zu tun ist – handeln oder sich in die Schatten zurückziehen – werden ihre Leben unweigerlich verändert. In „Envy“ von Christopher Chambers beobachtet ein süsser, schüchterner Wandblümchen, wie in seiner Nachbarschaft etwas Grauenhaftes geschieht – was etwas Grauenhaftes über ihn selbst offenbart. Der Agatha Award-Gewinner Richie Narvaez’ „The Gardener of Roses“ zeigt eine puerto-ricanische Studentin, die vor dem FBI auf der Flucht ist, wegen ihrer versehentlichen Beteiligung an einem Terroranschlag. Der Anthony Award-Gewinner Gary Phillips konfrontiert Polizeikorruption in „Spiders and Fly.“ Und die Protagonistin von „A Family Matter“ von IPPY Award-Gewinnerin Sarah M. Chen untersucht den Mord an einem Fremden, was sie dazu bringt, die politische Struktur Taiwans völlig zu hinterfragen. Weitere Geschichten handeln von einem Bordell, der Filmindustrie, Einwanderungshaftanstalten an der mexikanisch-US-amerikanischen Grenze, dem vom Zweiten Weltkrieg zerrissenen Frankreich und der COVID-19-Pandemie. Die Geschichten sind scharfsinnig, unerschrocken, ironisch, düster und in einigen Fällen erschreckend. Sie werden sich fragen: Wenn ich gesehen hätte, was sie gesehen haben, was hätte ich getan? Herausgegeben von Anthony Award-Gewinner Gary Phillips und Shamus Award-Gewinner Gar Anthony Haywood, umfasst die Sammlung Beiträge von NAACP Image Award-Gewinnerin Pamela Samuels Young, New York Times-Bestsellerautoren Cara Black und Tod Goldberg, Edgar Award-Gewinner SJ Rozan, Agatha Award-Gewinner Richie Narvaez und vielen mehr.28,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.