Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **


Ähnliche Suchbegriffe für Monofil
Top-Angebote
Produkte zum Begriff Monofil:
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
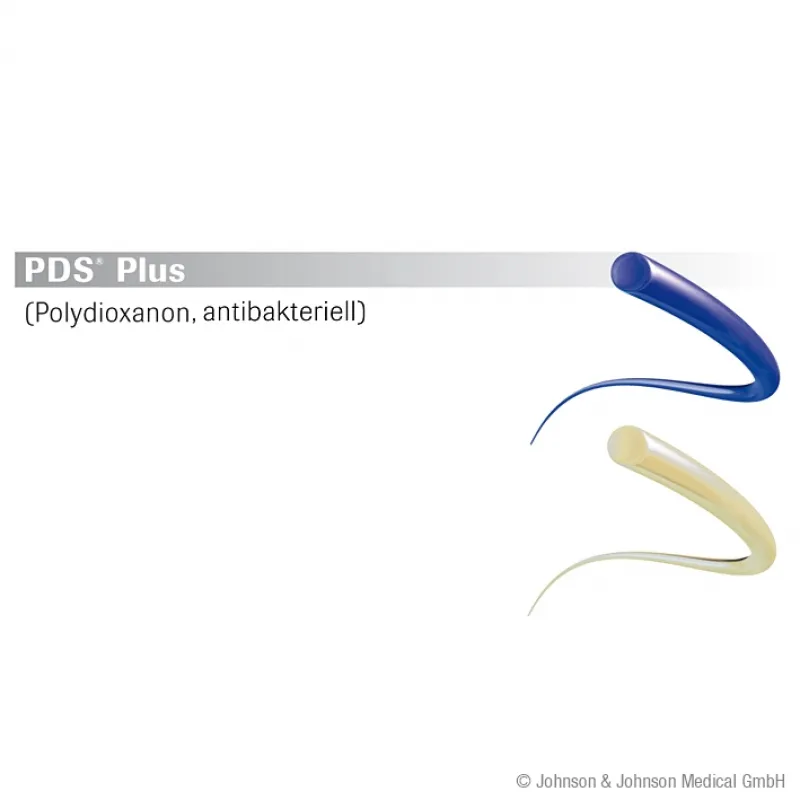
Ethicon PDS Plus FS2, 3-0, ungefärbt monofil, Fadenlänge 70cm (36 Stück) PDP423HPDS Plus PDP463H Nahtmaterial von Ethicon, monofil violett, USP 5-0, P-3 PRIME Nadel, 36 Fäden à 45 cm PDS Plus PDP463H ist ein steriles, resorbierbares Nahtmaterial aus Polydioxanon. Der violette, monofile Faden ist für die Adaptation von Weichgewebe vorgesehen, wenn ein feiner resorbierbarer Faden mit länger anhaltender Wundunterstützung benötigt wird. Die Kombination aus USP 5-0 / EP 1, 45 cm Fadenlänge und P-3 PRIME Nadel ist auf feine Weichgewebe- und Hautadaptationen ausgelegt. Die P-3 ist eine 13 mm lange, schneidende 3/8-Kreis-Nadel aus der PRIME Reverse-Cutting-Gruppe. Die MULTIPASS-Ausführung unterstützt eine gleichmäßige Nadelperformance bei wiederholten Gewebepassagen. Produktmerkmale Ethicon PDS Plus Nahtmaterial, Artikelnummer PDP463H Monofiler Polydioxanonfaden, violett Langsam resorbierbares Nahtmaterial mit antibakterieller Triclosan-Ausrüstung Fadenstärke USP 5-0 / EP 1 P-3 PRIME / MULTIPASS Nadel, 13 mm, 3/8 Kreis, Reverse Cutting 36 sterile Einzelfäden à 45 cm Fadenlänge Vollständige Resorption nach ca. 182-238 Tagen Für feine Weichgewebeadaptationen mit länger anhaltender Wundunterstützung Anwendungsbereich PDS Plus wird zur Adaptation von Weichgewebe eingesetzt, insbesondere wenn resorbierbares Nahtmaterial mit längerem Unterstützungsprofil benötigt wird. Typische Einsatzbereiche sind Gewebe, bei dem die Wundheilung mehr Zeit benötigt als bei schnell resorbierbaren Fäden. Die konkrete Auswahl von Fadenstärke, Nadeltyp und Fadenlänge richtet sich nach Gewebe, Nahttechnik und ärztlicher Entscheidung. Materialverhalten und Resorption Polydioxanon ist ein synthetisches, monofiles und resorbierbares Nahtmaterial. Die monofile Struktur reduziert die Kapillarwirkung im Vergleich zu geflochtenem Nahtmaterial. Der Abbau erfolgt durch Hydrolyse, sodass kein späteres Entfernen des Fadens erforderlich ist, sofern die Anwendung für resorbierbares Nahtmaterial vorgesehen ist. Das Resorptionsprofil von PDS Plus ist auf eine länger anhaltende Wundunterstützung ausgelegt. Bei Fadenstärken USP 4-0 und feiner verbleiben nach Herstellerdaten etwa 60 % der ursprünglichen Reißkraft nach 2 Wochen, 40 % nach 4 Wochen und 35 % nach 6 Wochen. Die vollständige Resorption erfolgt nach ca. 182-238 Tagen. Technische Daten Herstellerartikelnummer PDP463H Produktlinie PDS Plus Hersteller Ethicon Material Polydioxanon, monofil Farbe violett Fadenstärke USP 5-0 / EP 1 Fadenlänge 45 cm je Faden Nadel P-3 PRIME / MULTIPASS, 13 mm, 3/8 Kreis, Reverse Cutting Resorption langsam resorbierbar, vollständige Resorption nach ca. 182-238 Tagen Besonderheit antibakterielle Triclosan-Ausrüstung Packungsinhalt 36 sterile Einzelfäden Medizinprodukt Klasse III395,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **

Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
Top-Angebote
Produkte zum Begriff Monofil:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
Ähnliche Suchbegriffe für Monofil
-
Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ethicon PDS Plus FS2, 3-0, ungefärbt monofil, Fadenlänge 70cm (36 Stück) PDP423HPDS Plus PDP463H Nahtmaterial von Ethicon, monofil violett, USP 5-0, P-3 PRIME Nadel, 36 Fäden à 45 cm PDS Plus PDP463H ist ein steriles, resorbierbares Nahtmaterial aus Polydioxanon. Der violette, monofile Faden ist für die Adaptation von Weichgewebe vorgesehen, wenn ein feiner resorbierbarer Faden mit länger anhaltender Wundunterstützung benötigt wird. Die Kombination aus USP 5-0 / EP 1, 45 cm Fadenlänge und P-3 PRIME Nadel ist auf feine Weichgewebe- und Hautadaptationen ausgelegt. Die P-3 ist eine 13 mm lange, schneidende 3/8-Kreis-Nadel aus der PRIME Reverse-Cutting-Gruppe. Die MULTIPASS-Ausführung unterstützt eine gleichmäßige Nadelperformance bei wiederholten Gewebepassagen. Produktmerkmale Ethicon PDS Plus Nahtmaterial, Artikelnummer PDP463H Monofiler Polydioxanonfaden, violett Langsam resorbierbares Nahtmaterial mit antibakterieller Triclosan-Ausrüstung Fadenstärke USP 5-0 / EP 1 P-3 PRIME / MULTIPASS Nadel, 13 mm, 3/8 Kreis, Reverse Cutting 36 sterile Einzelfäden à 45 cm Fadenlänge Vollständige Resorption nach ca. 182-238 Tagen Für feine Weichgewebeadaptationen mit länger anhaltender Wundunterstützung Anwendungsbereich PDS Plus wird zur Adaptation von Weichgewebe eingesetzt, insbesondere wenn resorbierbares Nahtmaterial mit längerem Unterstützungsprofil benötigt wird. Typische Einsatzbereiche sind Gewebe, bei dem die Wundheilung mehr Zeit benötigt als bei schnell resorbierbaren Fäden. Die konkrete Auswahl von Fadenstärke, Nadeltyp und Fadenlänge richtet sich nach Gewebe, Nahttechnik und ärztlicher Entscheidung. Materialverhalten und Resorption Polydioxanon ist ein synthetisches, monofiles und resorbierbares Nahtmaterial. Die monofile Struktur reduziert die Kapillarwirkung im Vergleich zu geflochtenem Nahtmaterial. Der Abbau erfolgt durch Hydrolyse, sodass kein späteres Entfernen des Fadens erforderlich ist, sofern die Anwendung für resorbierbares Nahtmaterial vorgesehen ist. Das Resorptionsprofil von PDS Plus ist auf eine länger anhaltende Wundunterstützung ausgelegt. Bei Fadenstärken USP 4-0 und feiner verbleiben nach Herstellerdaten etwa 60 % der ursprünglichen Reißkraft nach 2 Wochen, 40 % nach 4 Wochen und 35 % nach 6 Wochen. Die vollständige Resorption erfolgt nach ca. 182-238 Tagen. Technische Daten Herstellerartikelnummer PDP463H Produktlinie PDS Plus Hersteller Ethicon Material Polydioxanon, monofil Farbe violett Fadenstärke USP 5-0 / EP 1 Fadenlänge 45 cm je Faden Nadel P-3 PRIME / MULTIPASS, 13 mm, 3/8 Kreis, Reverse Cutting Resorption langsam resorbierbar, vollständige Resorption nach ca. 182-238 Tagen Besonderheit antibakterielle Triclosan-Ausrüstung Packungsinhalt 36 sterile Einzelfäden Medizinprodukt Klasse III395,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
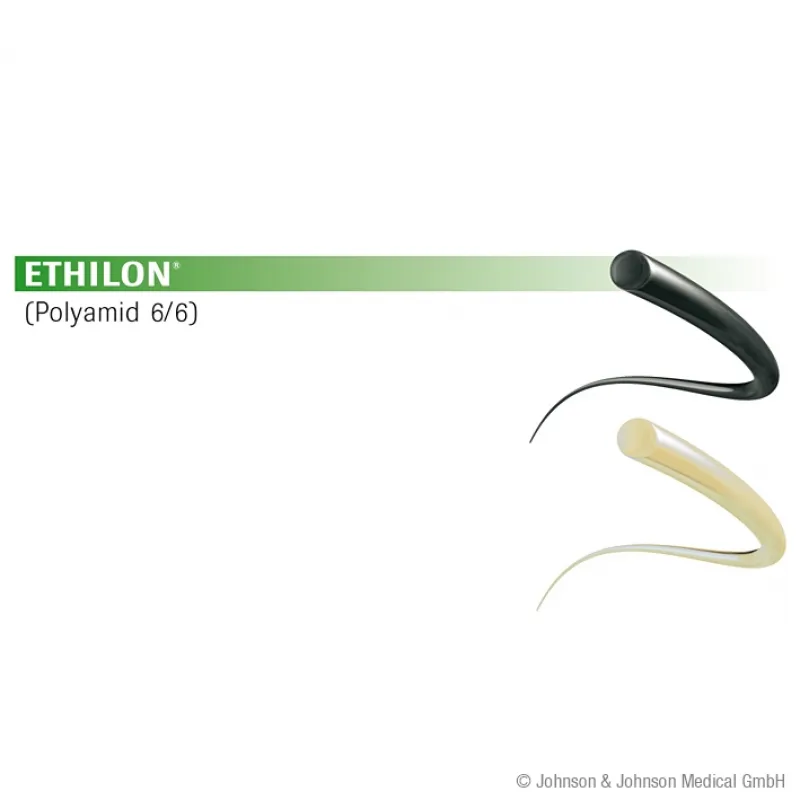
Ethicon ETHILON 6/0, Nadel FS3, schwarz monofil, 45 cm lang (36 St.) 660HETHILON 660H Nahtmaterial von Ethicon, monofil schwarz, USP 6-0, FS-3 Nadel, 36 Fäden à 45 cm ETHILON 660H ist ein steriles, monofiles Nahtmaterial aus Polyamid/Nylon. Der schwarze, nicht resorbierbare Faden wird zur Adaptation und Ligatur von Weichgewebe eingesetzt, wenn ein feiner Faden mit guter Sichtbarkeit und glatter monofiler Struktur benötigt wird. Die Kombination aus USP 6-0 / EP 0,7, 45 cm Fadenlänge und FS-3 Reverse-Cutting-Nadel ist auf feine Haut- und Weichgewebenähte ausgelegt. Die schneidende 3/8-Kreis-Nadel unterstützt ein kontrolliertes Durchdringen von Gewebe, während der schwarze Faden die Erkennbarkeit der Fadenlage erleichtert. Produktmerkmale Ethicon ETHILON Nahtmaterial, Artikelnummer 660H Monofiler Polyamid-/Nylonfaden, schwarz Nicht resorbierbar Fadenstärke USP 6-0 / EP 0,7, sehr feiner Faden FS-3 Nadel, 16 mm, 3/8 Kreis, Reverse Cutting 36 sterile Einzelfäden à 45 cm Fadenlänge Geeignet zur Adaptation und Ligatur von Weichgewebe Anwendungsbereich ETHILON wird zur Adaptation und Ligatur von Weichgewebe verwendet. In der Praxis wird monofiles Nylon häufig für Hautnähte und feine Weichgewebeadaptationen gewählt, wenn ein nicht resorbierbarer Faden mit geringer Kapillarwirkung und guter Sichtbarkeit benötigt wird. Die konkrete Auswahl von Fadenstärke, Nadeltyp und Fadenlänge richtet sich nach Gewebe, Nahttechnik und ärztlicher Entscheidung. Materialverhalten ETHILON besteht aus monofilem Polyamid/Nylon. Die glatte Fadenstruktur reduziert die Kapillarwirkung im Vergleich zu geflochtenem Nahtmaterial und unterstützt ein gleichmäßiges Gleiten durch das Gewebe. Da ETHILON nicht resorbierbar ist, kann der Faden nach abgeschlossener oberflächlicher Wundheilung wieder entfernt werden. Technische Daten Herstellerartikelnummer 660H Produktlinie ETHILON Hersteller Ethicon Material Polyamid/Nylon, monofil Farbe schwarz Fadenstärke USP 6-0 / EP 0,7 Fadenlänge 45 cm je Faden Nadel FS-3, 16 mm, 3/8 Kreis, Reverse Cutting Resorption nicht resorbierbar Packungsinhalt 36 sterile Einzelfäden Medizinprodukt Klasse III100,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.