Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Läuft Doom 3 BFG Edition auf Windows 10?
Ja, Doom 3 BFG Edition ist mit Windows 10 kompatibel. Es kann jedoch vorkommen, dass einige Spieler Probleme mit der Kompatibilität haben. In solchen Fällen empfiehlt es sich, die neuesten Treiber für Grafikkarte und Soundkarte zu installieren und das Spiel im Kompatibilitätsmodus auszuführen. **
Warum lässt sich Doom 3 BFG nicht mehr richtig starten?
Es gibt verschiedene mögliche Gründe, warum Doom 3 BFG nicht mehr richtig startet. Es könnte an einem Problem mit der Hardware oder den Treibern liegen, an einer fehlerhaften Installation des Spiels oder an Konflikten mit anderen Programmen auf dem Computer. Es könnte auch sein, dass das Spiel nicht mit der aktuellen Version des Betriebssystems kompatibel ist. **

Ähnliche Suchbegriffe für Bfg
Top-Angebote
Produkte zum Begriff Bfg:
-
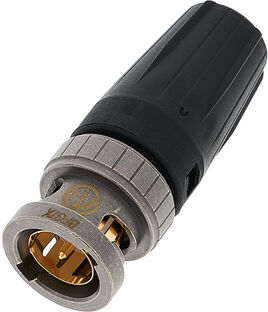
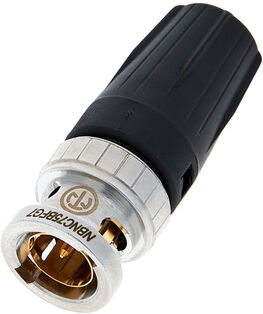
Neutrik NBNC75 BFG 7Neutrik NBNC75 BFG 7 BNC Stecker 75 Ohm, kurze Ausführung, dreh-Verschluss mit Tülle schwarz, für Innenleiter 0,6mm und Isolierdurchmesser bis 4,6mm 75 Ohm Kabelstecker mit schwarzer Tülle. Passend zu folgenden Kabeltypen: Belden 1855ENH; Canford SDV-S-LFH; Cordial CVI 06-28, CVI 3-7; Draka 0.6/2.8 AF, 0.6L/2.8 AF; Extron BNC-5RC; Sommer 600-0101M, 600-0104M.3,20 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
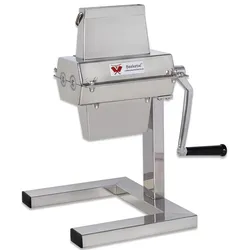
Beeketal Grätenschneider Fischgrätenschneider BFG-125Technische Daten: Modell: BFG-125 Breite Einfüllschacht L/B: 125 x 25 mm Abmessung: ca. 420 x 320 x 435 mm Gewicht Netto: ca. 5,8 kg Artikelbeschreibung: Neues Modell Ideal geeignet für Restaurants, Großküchen, Angler etc. oder für den eigenen Hausgebrauch Komplettes Edelstahlgehäuse Geeignet für Fischfilets mit Haut Einfüllschacht ca. 12,5 cm breit Zerkleinert mühelos die Fischgräten Verkürzt die Garzeit Massive Bausweise Einfache Bedienung Lebensmittelecht Sehr leichte Reinigung BEEKETAL FISCHGRÄTENSCHNEIDER: Der Beeketal Fischgrätenschneider manuell ist für die Fischgrätenzerkleinerung von jeglichen Fischfilets geeignet. Durch die Größe Einfüllschachtöffnung von ca. 12,5 cm können ebenfalls größere Filets verarbeitet werden. Der Fischgrätenschneider ist leicht zu bedienen und ist schnell zu reinigen. Lediglich die Gräten werden zerkleinert, der Fisch bleibt in seiner Größe bestehen und die Garzeit wird hierdurch ebenfalls erheblich verkürzt. Durch den Fischgrätenschneider von Beeketal sparen Sie sich das lästige Gräten suchen. Sie können somit Ihr Fischfilet direkt genießen. Der Fischgrätenschneider ist nicht in der Breite und Länge verstellbar.199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
Top-Angebote
Produkte zum Begriff Bfg:
-
Neutrik NBNC75 BFG 7Neutrik NBNC75 BFG 7 BNC Stecker 75 Ohm, kurze Ausführung, dreh-Verschluss mit Tülle schwarz, für Innenleiter 0,6mm und Isolierdurchmesser bis 4,6mm 75 Ohm Kabelstecker mit schwarzer Tülle. Passend zu folgenden Kabeltypen: Belden 1855ENH; Canford SDV-S-LFH; Cordial CVI 06-28, CVI 3-7; Draka 0.6/2.8 AF, 0.6L/2.8 AF; Extron BNC-5RC; Sommer 600-0101M, 600-0104M.3,20 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Läuft Doom 3 BFG Edition auf Windows 10?
Ja, Doom 3 BFG Edition ist mit Windows 10 kompatibel. Es kann jedoch vorkommen, dass einige Spieler Probleme mit der Kompatibilität haben. In solchen Fällen empfiehlt es sich, die neuesten Treiber für Grafikkarte und Soundkarte zu installieren und das Spiel im Kompatibilitätsmodus auszuführen. **
-
Warum lässt sich Doom 3 BFG nicht mehr richtig starten?
Es gibt verschiedene mögliche Gründe, warum Doom 3 BFG nicht mehr richtig startet. Es könnte an einem Problem mit der Hardware oder den Treibern liegen, an einer fehlerhaften Installation des Spiels oder an Konflikten mit anderen Programmen auf dem Computer. Es könnte auch sein, dass das Spiel nicht mit der aktuellen Version des Betriebssystems kompatibel ist. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Bfg
-
Beeketal Grätenschneider Fischgrätenschneider BFG-125Technische Daten: Modell: BFG-125 Breite Einfüllschacht L/B: 125 x 25 mm Abmessung: ca. 420 x 320 x 435 mm Gewicht Netto: ca. 5,8 kg Artikelbeschreibung: Neues Modell Ideal geeignet für Restaurants, Großküchen, Angler etc. oder für den eigenen Hausgebrauch Komplettes Edelstahlgehäuse Geeignet für Fischfilets mit Haut Einfüllschacht ca. 12,5 cm breit Zerkleinert mühelos die Fischgräten Verkürzt die Garzeit Massive Bausweise Einfache Bedienung Lebensmittelecht Sehr leichte Reinigung BEEKETAL FISCHGRÄTENSCHNEIDER: Der Beeketal Fischgrätenschneider manuell ist für die Fischgrätenzerkleinerung von jeglichen Fischfilets geeignet. Durch die Größe Einfüllschachtöffnung von ca. 12,5 cm können ebenfalls größere Filets verarbeitet werden. Der Fischgrätenschneider ist leicht zu bedienen und ist schnell zu reinigen. Lediglich die Gräten werden zerkleinert, der Fisch bleibt in seiner Größe bestehen und die Garzeit wird hierdurch ebenfalls erheblich verkürzt. Durch den Fischgrätenschneider von Beeketal sparen Sie sich das lästige Gräten suchen. Sie können somit Ihr Fischfilet direkt genießen. Der Fischgrätenschneider ist nicht in der Breite und Länge verstellbar.199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
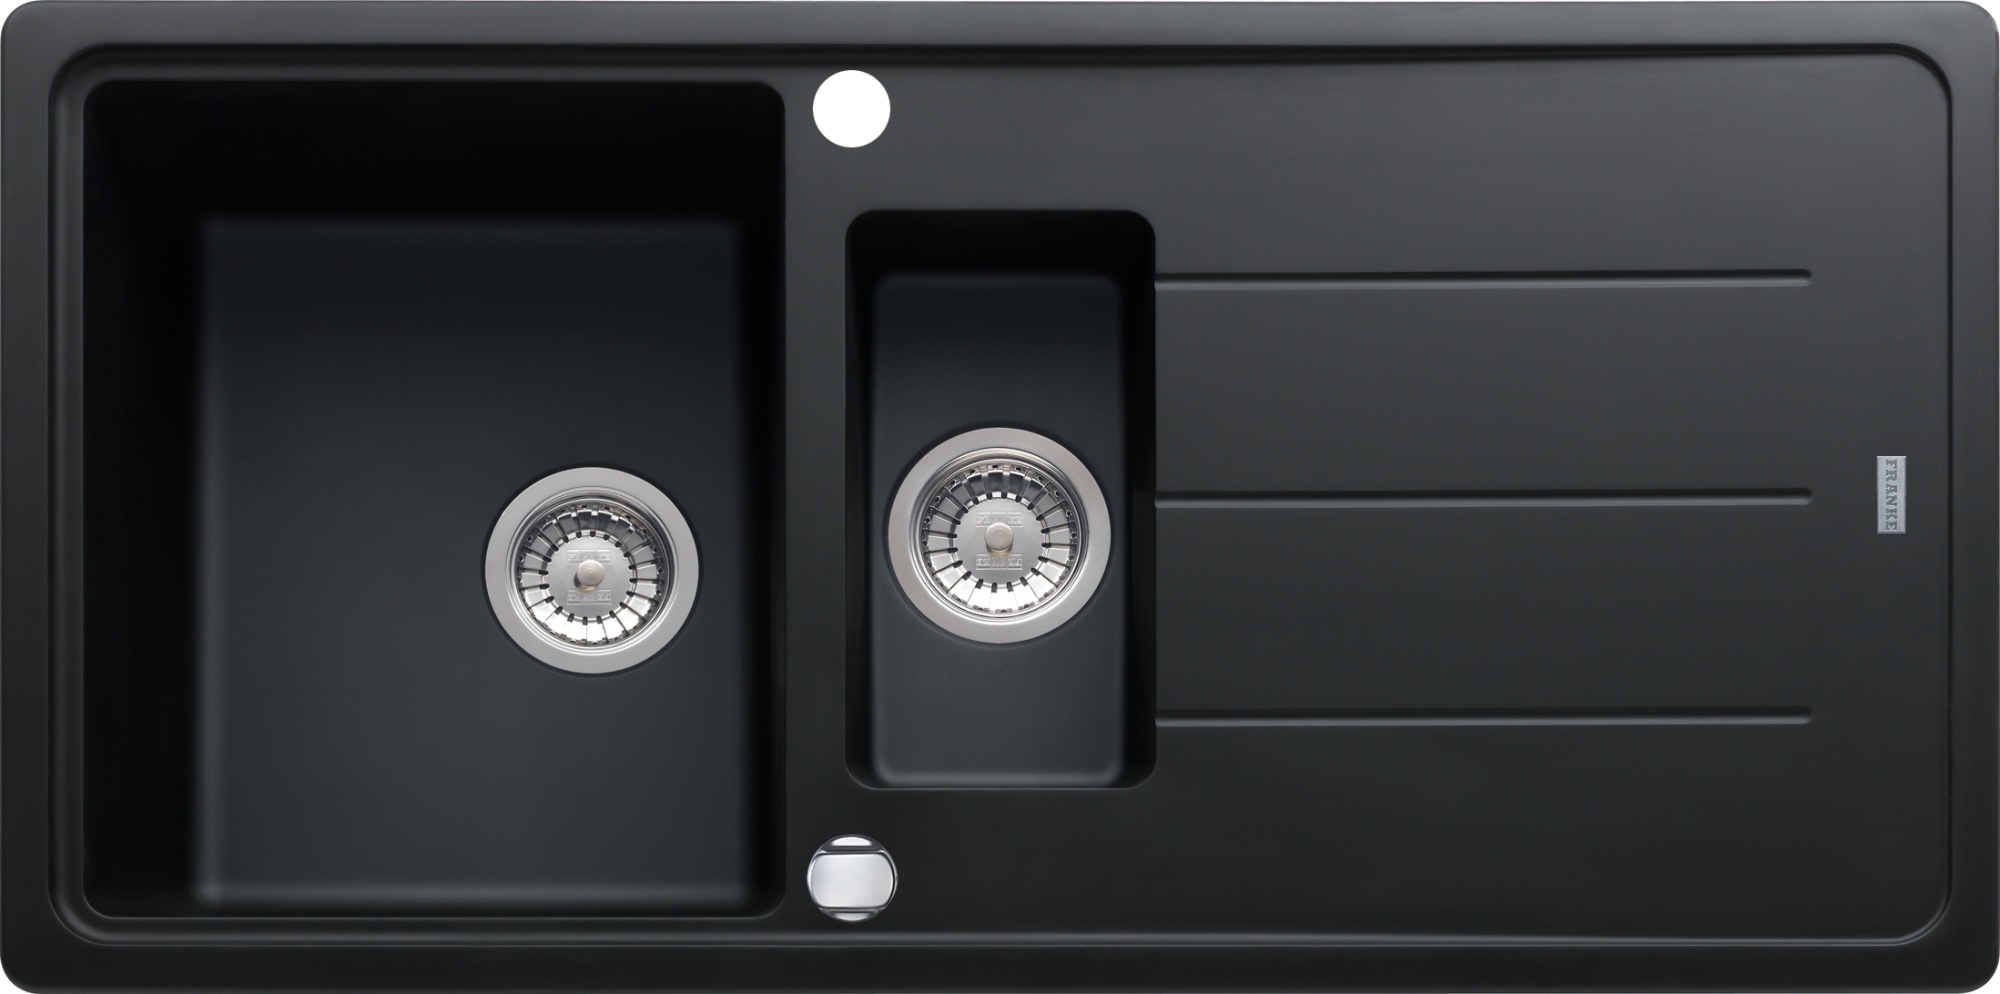
Franke Spüle BASIS BFG 651 in OnyxFRANKE BASIS - Diese Spülenserie BASIS hat ein flächig ausgeprägtes Tropfteil mit ausgeprägten Entwässerungsrillen - Formvollendet bis ins Detail! Mit einem engen Eckradius von 20 mm ist die BASIS BFG 651 modisch im Charakter und passt hervorragend in die Küchen moderner Metropolen. Ein umlaufender Schwallrand macht das Spülen zum Vergnügen - hier bleibt das Wasser, wo es hingehört! Eine Restebecken schafft Freiraum für die Küchenarbeit. Gemüse, Fleisch, Fisch oder Obst kann einfach und hygienisch abtropfen. Die Abtropfbecken aus Edelstahl gehört zum Lieferumfang und ergänzt Ihr Restebecken optimal - Funktionalität Made by Franke! Alle Merkmale auf einem Blickgeradliniges, modernes Designflächig ausgeprägtes Tropfteilgroßes Arbeitsbeckenkleines Restebeckeninkl. Abtropfbecken aus Edelstahlenger Eckradius (20 mm)umlaufender SchwallrandFragranit DuraKleen Plus SanitizedTYP BFG 651aus Fragranit DuraKleen Plus SanitizedAußenmaß: 970 x 500 mmAusschnittmaß: 950 x 480 mm R12Becken: 340/420328,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.