Domain crisk.de kaufen?
Wir ziehen mit dem Projekt
crisk.de um.
Sind Sie am Kauf der Domain
crisk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crisk.de kaufen?
Was bedeutet Data Governance?
Was bedeutet Data Governance? Data Governance bezieht sich auf den Prozess der Verwaltung, Überwachung und Sicherung von Daten innerhalb einer Organisation. Es umfasst Richtlinien, Prozesse und Technologien, um sicherzustellen, dass Daten konsistent, genau, verfügbar und geschützt sind. Ziel ist es, die Qualität und Integrität von Daten zu gewährleisten, die Einhaltung von Vorschriften sicherzustellen und die Daten für Entscheidungsfindung und Analyse optimal zu nutzen. Data Governance beinhaltet auch die Festlegung von Verantwortlichkeiten, Rollen und Prozessen im Umgang mit Daten, um sicherzustellen, dass sie als wertvolles Unternehmensvermögen behandelt werden. **
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **

Ähnliche Suchbegriffe für Bedeutet
Top-Angebote
Produkte zum Begriff Bedeutet:
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **

Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
Was bedeutet Datenschutz Fehler?
Was bedeutet Datenschutz Fehler? Datenschutz Fehler bezieht sich auf Verstöße gegen Datenschutzbestimmungen, die dazu führen können, dass personenbezogene Daten unerlaubt erfasst, verarbeitet oder weitergegeben werden. Solche Fehler können zu schwerwiegenden Konsequenzen für betroffene Personen und Unternehmen führen, wie Bußgelder, Reputationsschäden und rechtliche Konsequenzen. Es ist daher entscheidend, dass Organisationen angemessene Maßnahmen ergreifen, um Datenschutzverstöße zu vermeiden und die Sicherheit sensibler Daten zu gewährleisten. Letztendlich ist Datenschutz ein grundlegendes Menschenrecht, das geschützt und respektiert werden muss. **
Top-Angebote
Produkte zum Begriff Bedeutet:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
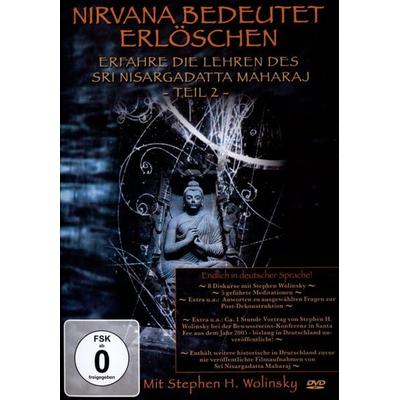
Nirvana bedeutet erlöschen, DVD'ich Bin Das Ich Bin - Teil Zwei' Katapultiert Uns Durch 2500 Jahre Spiritualität, Philosophie Und Wissenschaft In Die Wahre Bedeutung Von 'ich Bin Das...' Nirvana Bedeutet Erlöschen. Gemäß Der Prämisse Seines Lehrers Sri Nisargadatta Maharaj...19,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Data Governance?
Was bedeutet Data Governance? Data Governance bezieht sich auf den Prozess der Verwaltung, Überwachung und Sicherung von Daten innerhalb einer Organisation. Es umfasst Richtlinien, Prozesse und Technologien, um sicherzustellen, dass Daten konsistent, genau, verfügbar und geschützt sind. Ziel ist es, die Qualität und Integrität von Daten zu gewährleisten, die Einhaltung von Vorschriften sicherzustellen und die Daten für Entscheidungsfindung und Analyse optimal zu nutzen. Data Governance beinhaltet auch die Festlegung von Verantwortlichkeiten, Rollen und Prozessen im Umgang mit Daten, um sicherzustellen, dass sie als wertvolles Unternehmensvermögen behandelt werden. **
-
Wie kann eine effektive Incident-Response-Strategie entwickelt und implementiert werden, um auf Cyber-Angriffe und Schwachstellen angemessen zu reagieren?
Eine effektive Incident-Response-Strategie kann entwickelt werden, indem ein Team von Experten zusammengestellt wird, das für die Erkennung, Bewertung und Reaktion auf Vorfälle zuständig ist. Es ist wichtig, klare Richtlinien und Verfahren festzulegen, um sicherzustellen, dass das Team schnell und effizient auf Cyber-Angriffe reagieren kann. Schulungen und regelmäßige Übungen sind entscheidend, um sicherzustellen, dass das Team gut vorbereitet ist und die Strategie erfolgreich umgesetzt werden kann. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
Ähnliche Suchbegriffe für Bedeutet
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)Springer Compliance, Governance und Risikomanagement im Krankenhaus (Deutsch, Hardcover, Boris Rapp, Gerald Schmola) (9783658106669)109,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
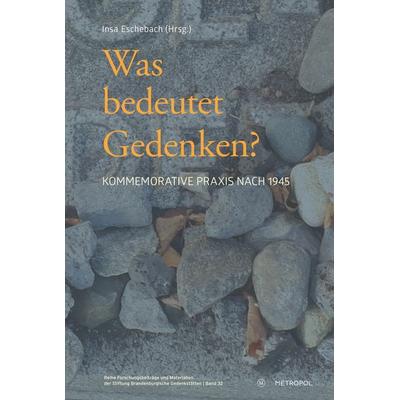
Was bedeutet Gedenken?, Fachbücher von Insa EschebachDas Fachbuch "Was bedeutet Gedenken?" bietet eine umfassende Analyse der aktuellen Entwicklungen im Bereich des öffentlichen Gedenkens, insbesondere in Bezug auf die Verfolgten des NS-Regimes. Es beleuchtet die Transformation der Gedenkkultur seit 1945, die von einem nationalen Totenkult hin zu einer pluralistischen Narration geprägt ist. Die Autorin Insa Eschebach thematisiert die Herausforderungen, die durch "Memory Activism", identitätspolitische Ansätze und die Digitalisierung entstehen. Die Beiträge des Buches untersuchen die Traditionen, Funktionen und Bedeutungen kommemorativer Praktiken und diskutieren die Konflikte, die aus unterschiedlichen Erinnerungsperspektiven verschiedener Gruppen resultieren. Dieses Werk ist eine wertvolle Ressource für alle, die sich mit der Geschichte und der aktuellen Praxis des Gedenkens auseinandersetzen möchten.29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann eine umfassende Sicherheitsanalyse in den Bereichen Informationstechnologie, physische Sicherheit und Risikomanagement durchgeführt werden, um potenzielle Schwachstellen und Bedrohungen zu identifizieren und zu bewerten?
Eine umfassende Sicherheitsanalyse kann durch die Durchführung von Penetrationstests und Schwachstellen-Scans in der Informationstechnologie durchgeführt werden, um potenzielle Schwachstellen in Netzwerken, Anwendungen und Systemen zu identifizieren. Darüber hinaus können physische Sicherheitsinspektionen und Risikobewertungen an Standorten und Einrichtungen durchgeführt werden, um potenzielle Bedrohungen wie Einbruch, Diebstahl oder Vandalismus zu identifizieren. Zudem ist es wichtig, eine umfassende Risikobewertung durchzuführen, um potenzielle Bedrohungen und Schwachstellen zu priorisieren und geeignete Maßnahmen zur Risikominderung zu identifizieren. Schließlich sollten alle identifizierten Schwachstellen und Bedro **
-
Was bedeutet Datenschutz Fehler?
Was bedeutet Datenschutz Fehler? Datenschutz Fehler bezieht sich auf Verstöße gegen Datenschutzbestimmungen, die dazu führen können, dass personenbezogene Daten unerlaubt erfasst, verarbeitet oder weitergegeben werden. Solche Fehler können zu schwerwiegenden Konsequenzen für betroffene Personen und Unternehmen führen, wie Bußgelder, Reputationsschäden und rechtliche Konsequenzen. Es ist daher entscheidend, dass Organisationen angemessene Maßnahmen ergreifen, um Datenschutzverstöße zu vermeiden und die Sicherheit sensibler Daten zu gewährleisten. Letztendlich ist Datenschutz ein grundlegendes Menschenrecht, das geschützt und respektiert werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.